加密货币交易所ByBit已确认遭遇黑客攻击,导致超过14亿美元的以太坊(ETH)被盗。
初步估计显示,总部位于新加坡的中心化交易所遭遇了近年来加密领域最严重的违规之一,大量资金被转移到一个未识别的钱包。
目录
黑客攻击的动态及ByBit的评论
ByBit的CEO,Ben Zhou,在X上表示,此次攻击是通过平台冷钱包的多重签名操控执行的。据报道,攻击涉及一种名为“musked transaction”的高级网络钓鱼技术,该技术诱使签署者在不知情的情况下验证了一个恶意操作。
“ByBit ETH 的 cold wallet multisig 刚刚在大约一小时前向我们的 warm wallet 进行了转账。然而,签名消息修改了我们 ETH cold wallet 的智能合约逻辑”。
结果?黑客控制了钱包,将所有的ETH转移到一个未知地址。 Zhou保证ByBit的其他冷钱包仍然安全,平台上的提款正常进行。
针对ByBit冷钱包的攻击
攻击涉及一个战略性的冷钱包,负责管理大量的Ethereum。该操作产生了一系列交易,迅速引起了crypto社区和链上分析师的怀疑。
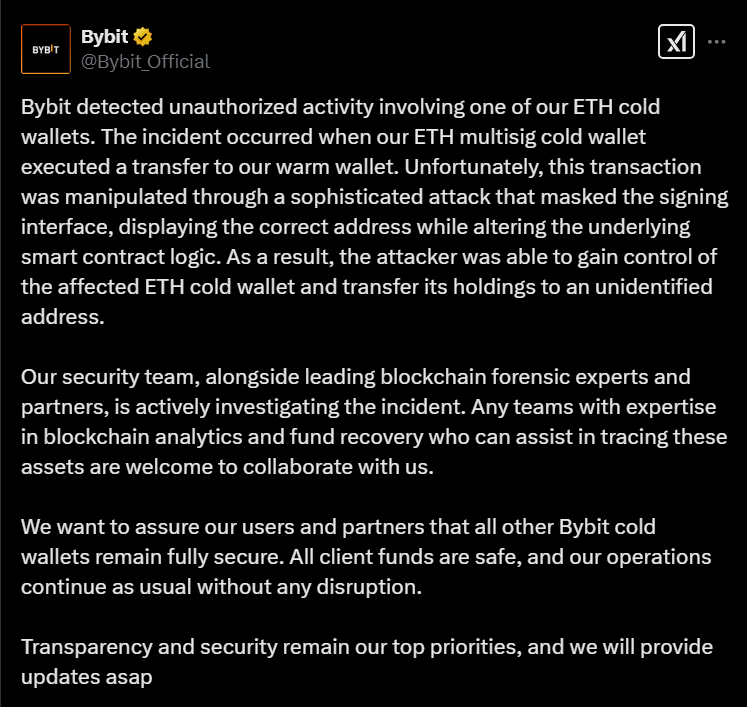
初步调查表明,被盗资金的一部分已经在去中心化交易所 (DEX) 上进行了交换,使得加密货币的追回变得更加复杂。作为对攻击的回应,ByBit 宣布进行服务器实时维护,这可能与黑客攻击后的安全措施有关。
资金回收和对策的竞赛
现在开始争夺以阻止被盗资金,并在主要交易平台获得资产冻结。区块链安全专家正在监控与黑客相关的地址,而交易所正在与当局合作以追溯攻击的来源。
此事件再次突显了与中心化交易所安全性相关的风险。
尽管保护措施不断演变,黑客仍然利用复杂的漏洞窃取巨额资金。ByBit是否能够减轻损失并保护其用户免受未来可能的影响,还有待观察。