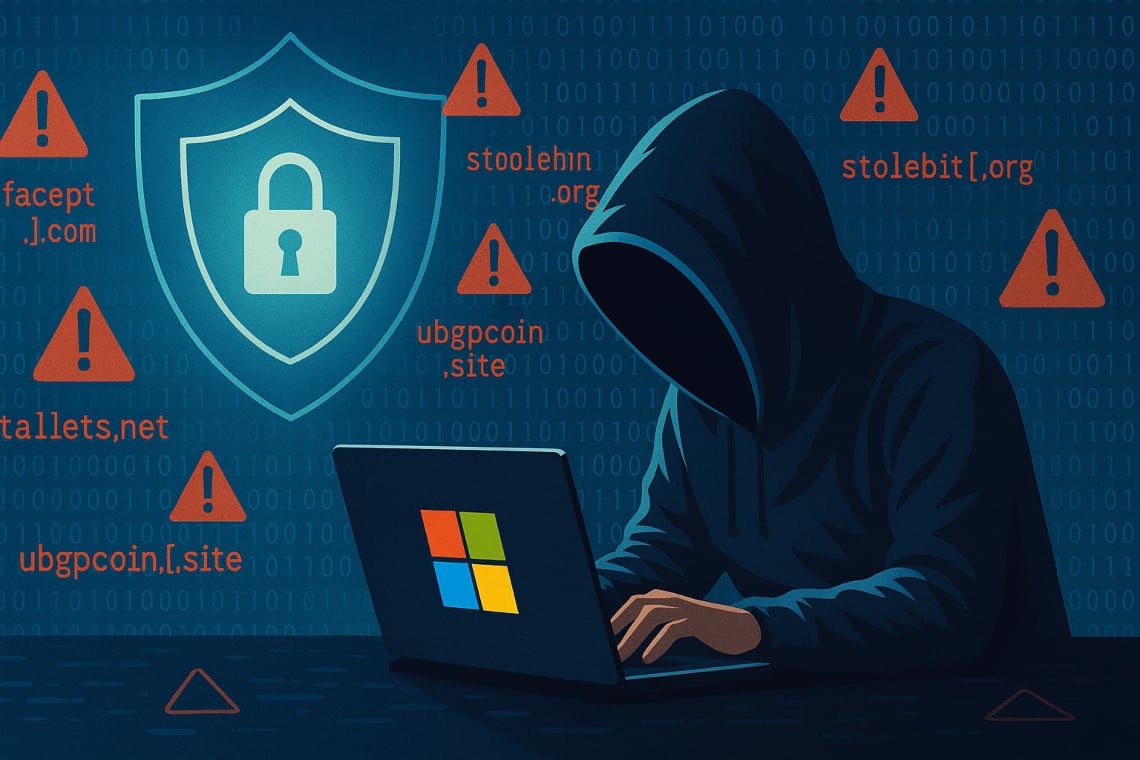
在一次前所未有的协调行动中,Microsoft 宣布已封锁了近 2,300 个与恶意软件 Lumma Stealer 相关的网站,这是近年来最广泛和危险的网络威胁之一。
该行动在乔治亚州联邦法院的授权下得以实施,对用于窃取敏感数据和加密货币的数字基础设施造成了重大打击。
该行动由微软的Digital Crimes Unit与美国司法部、欧洲刑警组织及日本网络犯罪控制中心合作进行。
目标:拆除恶意软件的指挥和控制网络以及向网络犯罪分子出售的地下市场。
目录
Lumma Stealer: 一种不断演变的恶意软件和Microsoft的行动
首次出现于2022年,Lumma Stealer迅速演变为一种复杂的工具,用于窃取密码、信用卡号码、银行凭证和数字钱包数据。
通过地下论坛分发,该恶意软件已被全球网络犯罪分子用来破坏设备并窃取敏感信息。
根据微软的数据,在2024年3月16日至5月16日期间,已识别出超过394,000台Windows设备感染了Lumma。
该公司与执法部门和网络安全公司密切合作,以中断受感染设备与恶意软件控制服务器之间的通信。
针对 Lumma Stealer 的行动正值与加密货币相关的网络犯罪正经历真正爆炸性增长的时刻。
根据Chainalysis在二月份发布的一份报告,仅在2024年,全球就有510亿美元的加密货币被盗。诈骗由犯罪集团、国家支持的黑客和由人工智能协助的欺诈推动。
在美国,FBI 报告损失达93亿美元,与2023年的加密货币诈骗有关,其中老年人是受影响最严重的受害者之一。这个现象没有减缓的迹象,反而:变得越来越复杂,即使是经验较少的犯罪分子也能轻松参与。
在网络犯罪分子最常用的工具中,有所谓的crypto drainers,这些是为清空受害者数字钱包而设计的恶意软件。这些工具通常隐藏在钓鱼网站、虚假空投或浏览器扩展中。
根据AMLBot,drainers 现在作为 SaaS(软件即服务)提供,只需几美元即可获得——在某些情况下甚至只需100 美元——适用于任何想要进入网络犯罪世界的人。
一个不断扩张的黑市
并非偶然,网络上存在真正的社区,在那里经验丰富的犯罪分子提供教程和支持。因此,在短短几天内将潜在的骗子转变为加密货币小偷。
一些“Drainer-as-a-Service”团体对他们的操作变得如此自信,以至于他们甚至公开宣传自己,甚至通过促销展位参加行业活动。
AMLBot的调查显示,存在针对特定平台(如Hedera (HBAR))的恶意软件广告。这表明在小众在线空间中,技术人才的招聘正在积极进行。
这种现象的增长也得到了Kaspersky的数据的证实。根据后者的说法,专门讨论drainer的暗网论坛从2022年的55个增加到2024年的129个。
仅在2024年,Scam Sniffer报告通过这些工具被盗的金额达4.94亿美元,比前一年增长67%。访问的便利性和技术障碍的缺乏使得drainers成为持有加密货币者面临的最严重威胁之一。

曾经是网络犯罪分子的安全避风港,Telegram在有消息称该平台将开始与当局共享数据后,开始在黑客中失去人气。
这促使许多恶意行为者返回Tor网络,在那里匿名性更难以被破坏。
向更黑暗的数字环境迁移使执法机构的工作更加复杂,但并非不可能。
微软对Lumma Stealer的行动表明,通过正确结合技术、国际合作和法律干预,即使是最复杂的犯罪网络也可以受到重大打击。
向网络犯罪世界发出的强烈信号
微软的干预不仅仅是一个技术行动,也是一个明确的信息。即科技公司已准备好在各个方面打击网络犯罪。
通过封锁数千个网站并与全球当局合作,Microsoft 已证明数字防御可以是有效的,即使是针对像 Lumma Stealer 这样快速发展的威胁。