Google 已确认,其 Pixel 智能手机中存在的一个严重缺陷在公司修复之前就已在真实世界攻击中被利用,这使其成为今年移动安全事件清单中更令人担忧的案例之一。披露这一Google Pixel 安全漏洞时还伴随着一个不同寻常的承认:一些 Pixel 用户实际上已经被利用该缺陷入侵,而不仅仅是理论上暴露于风险之中。Google 周二表示,该漏洞现已被标记为 CVE-2026-58704,并已打上补丁,但这一事件仍然引发了关于谁在背后发动攻击以及该缺陷在被发现前已存在多长时间等尖锐问题。
目录
要点概述
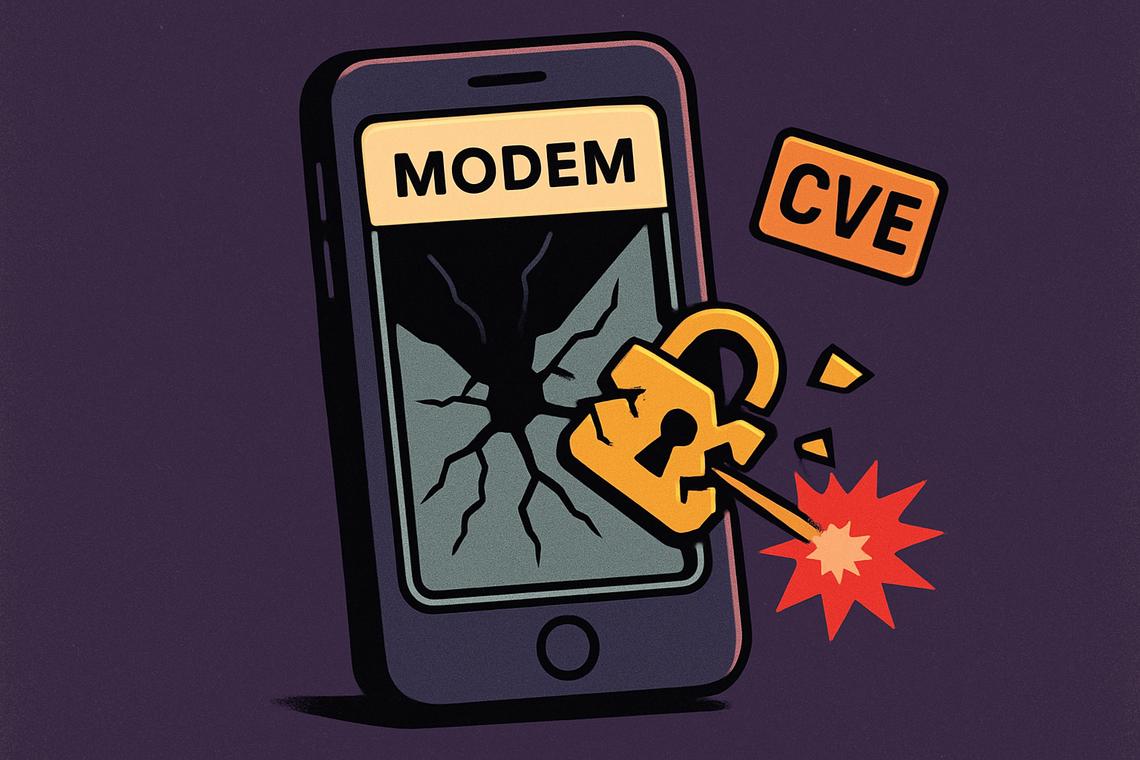
- 一个被标记为 CVE-2026-58704 的零日漏洞被发现存在于 Google Pixel 手机的基带(modem)软件中。
- 该漏洞允许攻击者将权限提升到超出基带沙箱的级别,从而访问设备上更广泛的数据。
- 它可以作为“零点击”利用被触发,这意味着受害者无需点击链接或打开文件。
- Google 确认,一些 Pixel 用户在有限且有针对性的网络攻击中通过该缺陷遭到入侵。
- Google 表示该漏洞现已修复,但尚未确认是谁利用了这一缺陷。
Pixel 零日漏洞的发现与性质
该缺陷位于 Pixel 设备的基带组件中——这是手机中负责连接蜂窝网络和互联网的部分。实际上,这使得这一基带漏洞格外敏感:基带被设计为在隔离的沙箱中运行,正是为了防止该部分被攻破后影响到手机其余操作系统和个人数据。
CVE-2026-58704 漏洞的位置与技术细节
根据随补丁发布的有限技术细节,利用 CVE-2026-58704 可以让攻击者突破该沙箱化的基带环境,访问存储在设备上的更广泛数据。安全研究人员将此类缺陷归类为权限提升漏洞,因为它允许入侵者从本不应具备的入口点获得软件从未打算授予的访问级别。
零点击权限提升攻击在 Pixel 手机上的运作方式
这一案例之所以突出,在于其攻击方式。据报道,该漏洞可以在手机所有者毫无操作的情况下被静默触发——无需点击链接、无需下载文件、也无需安装可疑应用。这正是零点击利用的定义特征:目标无需犯错,攻击就能成功,这剥夺了普通用户所依赖的一项最基本防线。
对 Pixel 手机用户的攻击范围与影响
Google 表示,此次利用行为是有限且有针对性的,而非大规模攻击广泛波及 Pixel 用户。尽管如此,该公司明确确认,在补丁发布之前,一些 Pixel 手机用户已经通过这一漏洞遭到入侵,这使得事件从理论风险转变为实际发生且有记录的安全妥协。
这点之所以重要,是因为它表明该缺陷并非仅在实验室中被发现,或由寻找漏洞的研究人员报告——在 Google 介入之前,它已经被用于攻击真实用户。这一区别往往会引起安全团队的高度关注,因为这通常意味着攻击者比一般机会主义黑客更具能力和动机。
Google 的应对与补丁部署
Google 已在其周二的安全更新中解决了这一问题,对安装补丁的设备关闭了 CVE-2026-58704 这一入口。公司并未在公开场合将此次攻击归因于任何特定团体,且一位 Google 发言人也未对有关该事件的置评请求作出回应。
补丁可用性与当前缓解状态的细节
截至公告发布时,Google 已修复该漏洞,解决了基带沙箱中允许权限提升发生的直接技术弱点。该修复有效地关闭了攻击者用来突破基带隔离环境的路径。
关于攻击者与利用时间线的信息缺口
除了确认漏洞存在并已修复之外,Google 对更细节的内容保持沉默。它既未说明是谁在利用该漏洞,也未披露该缺陷在被发现和修补前已存在多长时间。这种沉默在此类漏洞中并不罕见:影响移动基带的零日漏洞通常与监控技术供应商和间谍软件制造商有关,他们向政府和执法机构出售数据窃取工具的访问权限。Google 的披露并未在本案中确认这一联系,但这与安全研究人员反复指出的此类攻击模式相吻合。
更宏观来看,这一事件反映了现代智能手机的压力点。一次零日攻击 Pixel 用户真实经历过——而非停留在纯理论层面的事件——凸显了基带层漏洞如何因为处在网络连接与设备其余数据之间的边界位置而成为高价值目标。对普通用户而言,实际的结论很直接:安装 9 月份更新可以堵上这一特定漏洞,尽管 Google 仍未披露究竟有多少人受到影响,或是谁对这些定向攻击负责。
常见问题
什么是 Google Pixel 手机中的 CVE-2026-58704 漏洞?
这是 Pixel 手机基带软件中的一个零日漏洞,允许攻击者将权限提升到超出基带沙箱的级别,从而访问更广泛的手机数据。
零点击攻击在受影响的 Pixel 手机上是如何运作的?
攻击者可以在无需手机所有者进行任何交互的情况下静默利用该漏洞,这意味着受害者不需要点击链接或打开文件。
是否有 Pixel 手机用户受到这一漏洞的影响?
是的,Google 确认,一些 Pixel 手机用户在有限且有针对性的网络攻击中通过这一漏洞遭到入侵。
Google 是否已经解决了这一安全问题?
是的,截至 2026 年 9 月 16 日,Google 已为该漏洞打上补丁。
本文在人工智能的协助下撰写,并由编辑团队进行审核。